海外 SaaS 如何设计 API 服务?API 网关、限流与访问安全配置指南

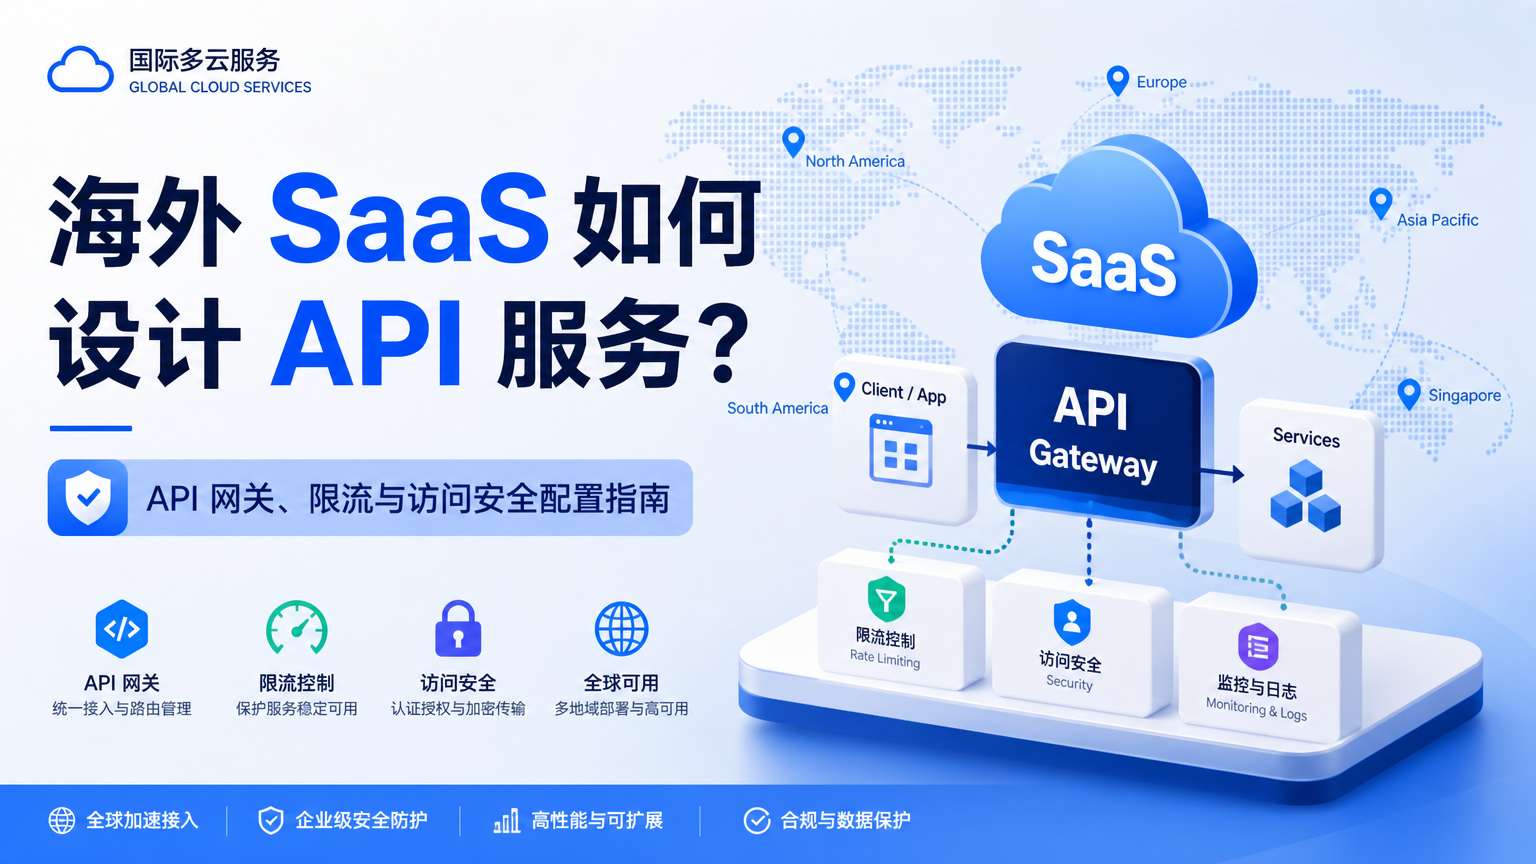
海外 SaaS 的 API 需要服务不同时区、地区和客户规模。接口一旦被滥用,可能造成服务拥塞、账单飙升或客户数据泄露。设计 API 服务时,应从域名与版本、身份认证、租户隔离、限流、监控和故障恢复整体考虑。API 网关能集中处理入口流量,却不能替代应用本身的授权校验。
API 服务架构:入口、应用和数据分层
常见架构是客户端经 HTTPS 访问全球 DNS、CDN 或云负载均衡,再进入 API 网关、应用服务和数据库。API 网关适合统一处理 TLS、路由、JWT 校验、请求大小限制、限速、访问日志和基础防护;复杂业务授权、数据读写和租户隔离仍应由服务端落实。
海外用户分布在多个区域时,可按延迟、数据驻留和灾备需求选择单区域或多区域部署。网关、应用、缓存和数据库之间的网络跳数会影响 P95 延迟;跨区域复制也会带来费用与一致性取舍。涉及个人信息或行业监管时,先确认数据存储和传输要求,再决定 API 区域及日志保留策略。
接口路径建议采用清晰版本,例如 /v1/orders。兼容性变更和破坏性变更要分开发布,提供迁移期限与弃用通知。OpenAPI 描述请求字段、认证方式、错误码和速率限制,配合 SDK、示例与状态页,可减少海外开发者接入成本。
身份认证与多租户访问控制
面向用户的 API 可采用 OAuth 2.0 或 OpenID Connect,使用短期访问令牌;服务间调用可采用客户端凭证、签名机制或云平台工作负载身份。JWT 验证需要校验签名、发行方 iss、受众 aud、有效期和必要权限范围,不能只解码令牌就信任其中的用户字段。
API Key 适合识别调用方、关联用量或执行初步配额管理,不能单独保护敏感接口。密钥应支持轮换和撤销,避免写入前端代码、公开仓库或 URL 查询参数。所有请求使用 HTTPS;管理接口限制来源或接入额外身份验证,密钥和凭证放入密钥管理服务。
多租户 SaaS 需要在每次请求中从已验证身份确定租户,再检查该租户是否有权访问目标资源。不可直接相信客户端提交的 tenant_id、订单号或用户 ID。查询、缓存键、对象存储路径、后台任务和导出任务都应携带租户边界,防止用户替换资源 ID 后读取其他客户数据。OWASP 将对象级授权失效列为 API 的主要安全风险之一。[1]
API 网关限流与配额怎么配置
按“账号或租户、API 产品、接口、来源 IP”分层设置策略。登录、搜索、导出、短信或支付等资源密集及易被滥用的接口,应配置独立阈值;普通读取接口可按套餐设置每分钟请求数、并发数或每日额度。另设请求体大小、超时和并发上限,限制单个慢请求占用资源。
令牌桶常用于限流:稳定速率控制长期流量,突发容量容纳短时峰值。超限返回 HTTP 429,并附 Retry-After 或剩余额度信息。客户端遇到 429 或可重试的 5xx 时,应遵循等待时间并使用指数退避和随机抖动;创建订单等写操作需设计幂等键,避免重试产生重复扣款。
云网关的计数可能按区域、网关实例或产品范围分布,配置值通常是目标速率而非严格账单上限。AWS API Gateway 将节流和配额描述为 best-effort,Azure API Management 也说明分布式架构下限速并非完全精确。[2][3] 因此,防止突发费用还要在应用层或共享存储实现租户额度,并结合预算告警、并发熔断和异常流量封禁。
API 安全、可观测性和上线检查
只开放业务所需的 HTTP 方法和字段,对输入做类型、长度、格式及枚举校验;敏感操作进行权限复核和审计。避免把访问令牌、密码、完整个人信息写入日志。按请求 ID 关联网关日志、应用日志和链路追踪,记录租户、接口、状态码、延迟及限流原因,便于按地区和客户定位故障。
上线前在测试环境验证无效令牌、过期令牌、跨租户资源访问、突发流量、超大请求、超时和重试行为。观察 401、403、429、5xx、P95/P99 延迟、活跃租户数与云账单趋势。配置告警联系人和处置步骤,并演练密钥轮换、限额调整及区域故障切换。
海外 SaaS 可选用 AWS、Google Cloud、Microsoft Azure、阿里云国际版、腾讯云国际版、华为云国际版、火山云国际版或 Oracle Cloud 的 API 网关及配套计算服务。评估时结合目标用户地区、网关能力、跨区流量、日志费用、配额申请和支持响应,不宜只按单次请求价格决定。Nicecloud作为多云国际代理商,可协助国际云账号开通、充值、折扣与预算报价,并提供基础选型指导。整理目标地区、预估 QPS、租户数和数据合规要求后再做架构及成本比较,更容易选出适合现阶段的方案。
相关产品
Amazon EC2
提供多种优化实例类型,灵活匹配不同应用需求